2023年�������,全球勒索软件数量同比增长37.75%�������,有效攻击载荷激增57.5%�������,创下历史新高�����。随着新型勒索软件的快速蔓延�������,企业数据泄露风险不断上升�������,勒索金额在数百万到近亿美元的勒索案件不断出现�����。在国内�������,大型企业机构和部门被勒索的次数、赎金规模也大幅度增长�����。勒索病毒事件连续多年排名恶意程序攻击类型榜首�������,显示出攻击者不断利用新技术、新手段进行攻击�������,而传统的安全防护措施已经难以应对日益复杂的网络威胁�����。
面对这一严峻形势�������,俄罗斯专享会凭借多年终端安全经验�������,全新打造俄罗斯专享会主机安全检测响应系统(EDR)安全产品�����。
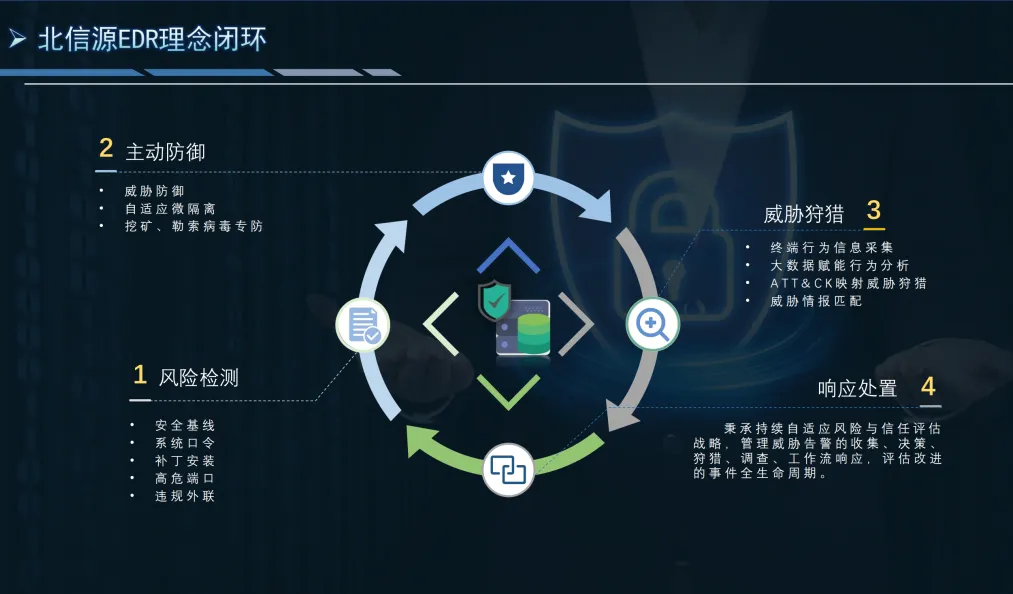
该产品通过对多种勒索传播事件分析�������,形成专项勒索解决方案�������,一站式解决用户困境�������,形成勒索病毒防护闭环�����。其中包括对勒索病毒的风险识别能力、安全防御能力、安全检测能力、安全响应能力�������,最终实现风险可视化、防御主动化、响应自动化的安全目标�������,全方位保障用户的业务安全�����。具体来看�������,俄罗斯专享会EDR具有如下强大功能:
俄罗斯专享会EDR通过全面梳理、实时定位内网风险�������,减少暴露面�����。通过提升口令安全性、高危漏洞检测与修复、关闭高危端口等措施�������,全面防护端口扫描、漏洞利用、暴力破解等多种攻击手段�������,阻止病毒进入内网�����。
俄罗斯专享会EDR搭载反勒索杀毒引擎�������,对勒索行为进行分析和预判�������,第一时间拦截勒索软件对文件的加密和破坏行为�����。同时�������,基于人工智能引擎的检测分析模型�������,可实时发现并中止勒索病毒行为�������,阻断横向移动途径�������,最小化勒索病毒可能造成的危害�����。
俄罗斯专享会EDR内置大数据分析平台�������,结合ATT&CK技术框架�������,对终端发生的高危行为快速关联识别�����。通过IOC威胁情报库和勒索病毒诱饵技术�������,快速精准定位勒索病毒�������,并进行威胁溯源和线索扩展�����。
俄罗斯专享会EDR将采集终端进程信息、文件操作日志、内网安全流量等数据进行融合联动分析�������,辅助用户对安全风险、勒索事件精准定位�������,发现内网失陷主机并进行反向溯源�����。
当平台发现内网终端有疑似勒索行为时�������,俄罗斯专享会EDR可将攻击过程立体展现�������,辅助用户进行威胁追踪�����。平台内置多种响应能力�������,供用户在发现勒索病毒入侵后�������,在各阶段进行响应处置�����。
以求财为目的的勒索攻击�������,依然是未来的艰巨任务�����。在巨大的经济利益诱惑下�������,勒索攻击的势头将会持续增长�����。俄罗斯专享会将继续以网络安全为基础�������,完善和提升终端安全体系防护能力�������,不断探索维护网络信息安全的有效措施�������,为创造一个安全、健康的网络环境而输出更多行之有效的解决方案�����。


