一周内��������,国内外两大知名企业几乎同时曝出被勒索病毒攻击���。先是国际知名服务器厂商思科公司网络被阎罗王勒索软件集团入侵��������,2.75G数据被窃取���。而后是中国知名家电厂商美的集团遭受勒索病毒攻击��������,致使工厂部分电脑被感染���。
思科被窃取的数据包括大约3100个文件���。许多文件是保密协议、数据转储和工程图纸���。8月10日��������,攻击者将获取的泄露文件列表发布到暗网���。
Yanluowang(阎罗王)勒索软件团伙最早由赛门铁克披露(赛门铁克做这条新闻时��������,用关公头像来表示阎罗王)��������,Yanluowang(阎罗王)勒索软件加密破坏的文件扩展名被修改为.Yanluowang��������,该团伙因此得名���。
该团伙在今年6月底声称入侵美国零售商沃尔玛��������,破坏了沃尔玛的网络��������,加密了40000 至 50000 台设备��������,勒索金额达到5500万美元��������,但遭到沃尔玛拒绝���。
攻击者声称此次入侵通过了社会工程学方法��������,采用钓鱼攻击方式首先劫持了思科一员工的Google账户��������,获得了思科网络的访问密码���。而后��������,通过多因素身份验证 (MFA) 推送通知诱骗思科员工��������,并通过一系列复杂的语音信息实施钓鱼攻击���。
攻击者最终诱骗受害者接受其中一个MFA(多因素验证)通知��������,并在目标用户的上下文中获得了对VPN的访问权限���。随后将目标扩展到服务器和域控制器��������,最终获得了对域控制器的特权访问权限���。在获得域管理员后��������,他们使用枚举工具收集将一系列有效负载安装到受感染的系统上��������,致使数据大量被窃取���。
与此几乎同时的是在中国��������,8月11日��������,美的集团被传出遭受新型网络病毒攻击��������,少数员工电脑受到感染���。网络上流传的一则聊天记录显示��������,美的集团在休集体年假期间遭遇加密勒索��������,工厂多处电脑中病毒��������,导致无法打开文件或进入不了系统���。该病毒为勒索病毒��������,需要7天内汇1000万美金到指定账户���。
针对发生的加密勒索��������,公司提示相关用户需要保持非必要不开机������;已经开机的用户马上关机断电������;不要使用美信、邮箱发送文件等��������,并且会安排安保进行强制关机���。
作为一种新型网络病毒��������,勒索病毒已经上升为网络世界的主要威胁���。这种病毒主要通过钓鱼软件和暴力破解��������,暗网上也形成了一种叫“勒索软件即服务”的商业产业链和商业模式���。实施勒索行为的黑客不需要自己开发��������,到暗网市场上就可以买到这种软件���。勒索软件的“胃口”越来越大��������,去年的平均赎金比前年翻了一番���。除一般勒索软件��������,现在还有伪装型勒索软件��������,表面上是要赎金、加密数据��������,实际是以勒索软件的形式来删除企业数据���。
疫情之下��������,网络安全问题突出��������,主要表现为居家办公增多��������,网络安全边界模糊��������,零信任已经成为大公司解决安全问题的主要策略��������,但一些困扰企业的安全隐患长期存在��������,严重威胁了企业的网络安全��������,数据安全��������,一些严重依赖数据生存的行业��������,比如金融、咨询公司、高�����?蒲械ノ弧⒏呖萍计笠怠⑸杓瓶⑿幸刀疾煌潭仁艿焦账鞑《镜墓セ��������,致使数据被窃取��������,数据损坏现象层出不群���。近年来��������,勒索病毒又延伸到制造行业、大型商超��������,对生产数据、经营数据下手���。
对此��������,我国出台了《数据安全法》《个人信息������;しā贰豆彝缈占浒踩铰浴贰豆丶畔⒒∩枋┌踩������;ぬ趵��������,相关部门联合发布了《网络安全审查办法》《云计算服务安全评估办法》《汽车数据安全管理若干规定(试行)》《区块链信息服务管理规定》来应对数字转型过程中的数据泄露问题���。
与此同时��������,相关企业还需做好自我防护���。比如在移动办公过程中��������,首先应该采用“信源密信”等安全即时通讯工具来进行文件传输���。对此��������,国家保密局多次发文公布了普通即时通讯工具的数据泄露案件��������,明文指出“不能用微信进行涉密办公”��������,但仍然有一些安全意识不强的企业和员工安全意识不强��������,导致数据安全事件层出不穷���。
俄罗斯专享会的战略产品“信源密信”可以有效预防企业被勒索病毒感染引发的数据损坏和数据窃取的问题���。
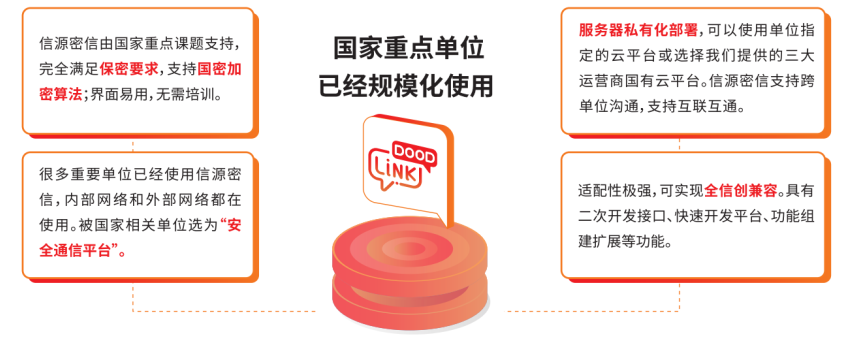
首先��������,不同于Saas部署方式��������,信源密信可以支持私有化部署��������,服务器和数据自主可控��������,实现数据本地化���。在目前网络安全问题频发��������,数据泄露严重的情况下��������,私有化部署的信源密信无疑为涉密企业、对数据要求较高的金融、能源、设计、开发��������,高科技、高�����?蒲械ノ惶峁┝艘桓瞿鼙Vな莅踩牧己猛缁肪���。
新兴勒索病毒则专门将目标瞄准用户数据信息��������,而不是将网络设施劫持作为终极目的���。“信源密信”提供了安全平台底座��������,可以整合、单点登录俄罗斯专享会研发的其它包含“专杀免疫工具”等安全产品��������,大大便利了企业安全运维人员的管理效率���。
再次��������,信源密信可以避免协同办公中的钓鱼风险���。信源密信是一个封闭的社区��������,里面集成了几乎所有移动办公软件的功能��������,具有即时通讯、语音视频、打卡等功能��������,也可以开放生态给合作伙伴��������,低代码方式快速整合其它平台��������,满足企业业务需要���。信源密信提供了多种安全策略��������,比如组织实名制��������,可以防止外部人员进入系统���。三端加密、五维防护策略可以让移动办公的参与者实现端到端的安全���。传输过程中��������,信源密信采用了HTTPS进行数据的加密传输��������,防止数据的泄密���。在服务端��������,信源密信对文件��������,聊天信息都进行了加密存储��������,并对用户密码等关键信息进行了加密处理���。
在数据越来越重要的今天��������,没有数据安全��������,就没有国家安全��������,更何谈个人安全���。信源密信��������,立足移动办公过程中的全程数据������;��������,维护了党政军、金融、法律等行业的数据安全��������,对国家秘密、商业秘密、工作秘密提供了一套有价值的解决方案���。