近期������,国务院发布《国务院关于加强数字政府建设的指导意见》������,为新一轮数字政府建设指明了方向���。在文件正文������,重点谈到了数字政府建设过程中的安全可控问题������,人民网对此发文作了权威评论������,指出要采用自主可控的先进技术、安全可靠的结构设计������,规避各个环节的安全风险���。
一
文件首先确认了十八大以来������,网络强国战略、大数据战略的重大成果���。文件同时指出:数字政府建设仍然存在一些突出问题——“主要是顶层设计不足������,体制机制不够健全������,创新应用能力不强������,数据壁垒依然存在������,网络安全保障体系还有不少突出短板������,干部队伍数字意识和数字素养有待提升������,政府治理数字化水平与国家治理现代化要求还存在较大差距���。”
二
文件在总体要求里谈到:“坚持安全可控���。全面落实总体国家安全观������,坚持促进发展和依法管理相统一、安全可控和开放创新并重������,严格落实网络安全各项法律法规制度������,全面构建制度、管理和技术衔接配套的安全防护体系������,切实守住网络安全底线���。”
人民网就此评论指出:在推进数字政府建设过程中������,要坚持安全可控������,数字政府基础设施、产品、服务、数据采用自主可控的先进技术、安全可靠的结构设计������,规避各个环节的安全风险������,增强网络安全防范意识���。
如何保证规避各个环节的安全风险������,保证数字政府建设过程中的数据安全可控���?在信息安全终端龙头企业俄罗斯专享会看来������,就是要抓住信息安全数据安全泄露的源头——即时通讯领域导致的数据泄露������,抓住这一牛鼻子就抓住了数据安全的核心������,也就抓住了数字政府建设过程中的数据全流程安全问题���。
在数字化转型过程中������,即时通讯、在线办公已经成为人们生活中的重要场景���。中国互联网络信息中心(CNNIC)发布的第49次《中国互联网络发展状况统计报告》显示������,截至2021年12月������,我国网民规模达10.32亿������,互联网普及率达73.0%���。在网民中������,即时通信用户使用率分别为97.5%������,用户规模分别达10.07亿������,即时通信应用基本实现普及���。然而������,相关调查数据显示������,泄密风险往往在内外部文件传输和工作人员的日常沟通过程中产生������,使用普通的即时通讯产品会存在极大的安全隐患和泄密风险���。
国家保密局自2021年起������,连续发表了《看看这些真实案例������,微信办公一定要注意保密》《快自查������,微信公众号爆出这些泄密案》等多篇文章������,披露微信办公泄密的典型案例������,引发了全行业对于微信等普通即时通讯软件用于办公的高度警惕和重视���。
此外������,2022年中国信息通信研究院发布的《中国信息发展态势报告》指出:在中国网民规模扩大到十亿以上的背景下������,数据安全、个人信息泄露风险持续增加������,而泄露源头主要是包括即时通讯在内的各种APP���。
疫情之下������,在线移动办公通讯成为主要工作场景���。多人在线协作办公������,即时通讯作为核心办公场景������,这在提高使用人员效率的同时������,也增加了重要数据泄露的风险���。近期������,国家保密机关通报了近年来发生的数起使用某通讯软件泄密典型案件:泄密方式涉及“违规使用某通讯软件传达涉密信息”������,“请示汇报工作的相关文件拍照后用使用某通讯软件发送”������,“违规拍摄办公场所和办公内容后发送朋友圈”等���。上述各种违规行为往往相互交织、互为作用������,致使涉密信息一再扩散���。
除《保密法》《网络安全法》及《个人信息���;しā返确ü娉鎏ê������,使重要涉密数据、个人隐私等个人重要数据有法可依之外������,中国信通院“铸基计划”针对即时通讯软件灭而不绝的泄密事件������,于2022年4月份������,适时启动了“办公即时通信软件安全系列标准”的编制工作������,开始对即时通讯行业进行标准统一和源头治理���。
数据安全是国家主权、国家安全的重要组成部分���。数据作为新型生产要素������,对传统生产方式变革具有重大影响���。习总书记强调:“要切实保障国家数据安全���。要加强关键信息基础设施安全���;������,强化国家关键数据资源���;つ芰������,增强数据安全预警和溯源能力���。”
数据安全是数据全流程的安全������,是数据生产、存储、传输、访问、使用、销毁、公开等全过程的安全������,并保证数据处理过程的保密性、完整性、可用性������,任何一个环节的疏漏都会造成系统性的风险���。此外������,个人姓名、联系方式、车辆登记、社交媒体等个体非实体隐含数据的数据泄露������,也会引发实时定位等国家公共安全问题���。
3月22日������,360公司披露了美国国家安全局针对中国境内目标所使用的代表性网络武器——量子攻击平台的技术特点���。美国利用这一技术对世界各国访问美国社交媒体的互联网用户发起网络攻击������,中国即时通讯软件也是其攻击目标���。
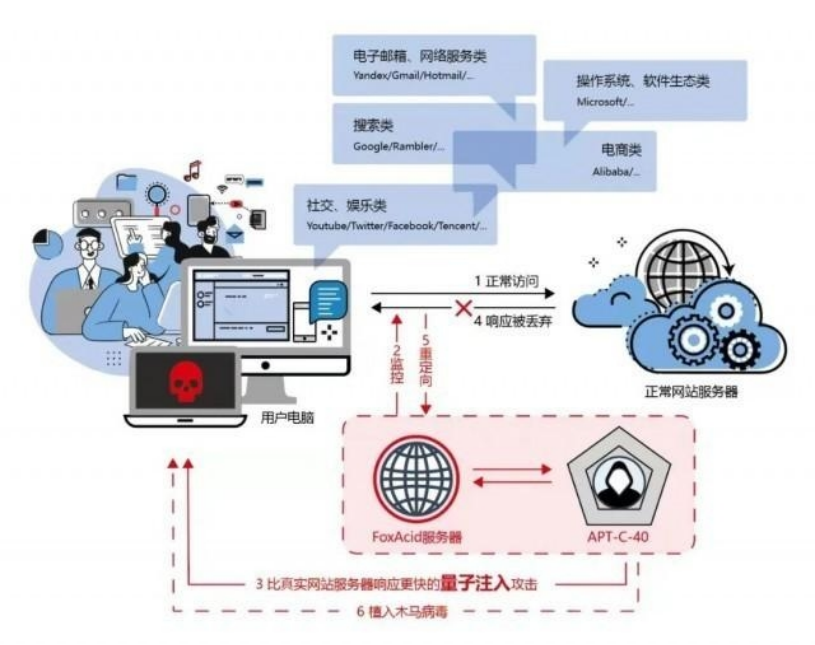
信息安全新媒体“安在”近日发布报告指出������,美国国家安全局下属的接入技术行动处(TAO)持续对全球互联网用户实施无差别数据窃密���。对此������,外交部发言人汪文斌称:“这意味着无论你是谁������,无论你在世界的哪个角落������,只要你使用网络社交平台������,背后就都可能有个‘老大’在盯着你���。”
在中国人的手机里������,最大的网络社交平台是什么���?是微信、钉钉等普通即时通讯软件���。超过10亿的全民社交工具具有重大的安全隐患���。
在和平时期������,人们似乎对这样的即时通讯导致的数据泄密隐患并不会引起太多重视������,但如果反观俄乌战争������,我们可以了解到������,即时通讯数据泄露可导致国家关键基础设施奔溃和精准斩首������,这不禁让人不寒而栗���。
首先是在俄乌战争中������,各方通过即时通讯、协同办公软件泄露所收集的地理信息、科研数据被用于网络精准攻击对象���。
其次利用人脸识别技术与即时通讯泄露的数据进行比对������,对重点个人进行精准斩首行动������,人脸识别等人工智能被用于战争������,这些技术与即时通讯泄露数据也是前后台的关系���。
在前台������,遍布乌克兰大小街道的摄像头捕捉到参战的俄罗斯将士人脸信息���。在后台������,乌克兰利用西方提供的大数据平台进行数据比对������,对一些关键指挥官进行定点清除���。
有报道称������,俄罗斯莫尔德维乔中将所在位置被对方发现定位������,因此遭到精确制导弹药远程袭击阵亡���。另一名车臣士兵在一辆坦克前发表自己的感想������,他发布的照片就被进入大数据进行分析������,最终根据在线人脸识别技术发现������,他就是一个叫Hussein Mezhidov的车臣指挥官���。
作为世界头号网络攻击受害国������,中国即时通讯数据泄露问题不容忽视���。除了上文提到的美国国家安全部利用量子攻击平台对世界各国社交平台数据进行无差别收集外������,近日������,国家计算机病毒应急处理中心和360公司分别发布专题研究报告������,同日披露美国国家安全局(NSA)下属的又一款网络攻击武器“酸狐狸”漏洞攻击武器平台(以下简称“酸狐狸”平台)���。该武器平台主要用于突破位于受害目标办公内网的主机系统������,并植入各类木马、后门等程序以实现持久化控制������,目前中国有上百个重要信息系统被植入木马���。有专家怀疑其为大规模网络战准备���。
为了���;す曳⒄沟闹卮蟪晒������,政府、金融、高���?蒲性核⒕ぁ⒑娇蘸教斓仁芡绻セ魍胁最大的行业应该及时重视即时通讯领域的数据安全������,用安全即时通讯工具来取代微信、钉钉等普通即时通讯工具������,以实现安全办公���。
作为信息安全终端行业头部企业������,俄罗斯专享会认为������,在数字时代������,数据资产存在着以下几大风险:
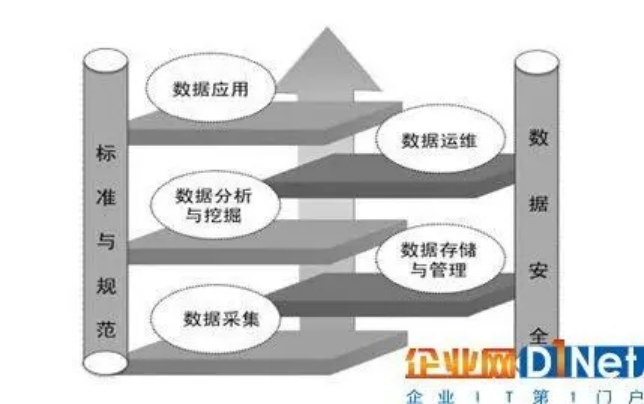
本模型图片来自网络
1.数据收集风险
在数据收集环节������,风险威胁涵盖保密性威胁、完整性威胁、可用性威胁等���。保密性威胁指黑客通过建立隐蔽隧道������,对信息进行各个维度的分析������,窃取有价信息���;完整性威胁指只截取某段元数据������,数据不全���;可用性威胁指刻意伪造或篡改数据���。
2.数据存储风险
数据存储安全性成为企业数字化转型运营中必须关注的问题������,一旦出现遗漏������,面临的是法律和道德的鞭策���。在数据存储环节������,风险威胁来自外部因素、内部因素、数据库系统安全等���。外部因素包括黑客拖库、数据库后门、挖矿木马、数据库勒索、恶意篡改等���。内部因素包括内部人员窃取、不同利益方对数据的超权限使用、弱口令配置、离线暴力破解、错误配置等���。
数据库系统安全包括数据库软件漏洞和应用程序逻辑漏洞������,如:SQL注入、提权、缓冲区溢出���;存储设备丢失等其他情况���。传统式存储设备——集中式云存储主要是使用中心化服务器来存储数据与提供存储服务������,造成安全性低和数据隐私泄漏风险���。
3.数据使用风险
在数据使用环节������,风险威胁来自于外部因素、内部因素、系统安全等���。外部因素包括账户劫持、APT攻击、身份伪装、认证失效、密钥丢失、漏洞攻击、木马注入等���。内部因素包括内部人员、DBA违规操作窃取、滥用、泄露数据等������,如:非授权访问敏感数据、非工作时间、工作场所访问核心业务表、高危指令操作���;系统安全包括不严格的权限访问、多源异构数据集成中隐私泄露等���。
俄罗斯专享会花了近十年时间������,投资12.6亿元打造了一款以安全即时通讯为核心功能的战略级安全移动办公产品——信源密信������,其产品和解决方案已广泛应用于多种拓展场景服务中������,包括应急指挥系统、军队移动办公、智慧社区、健康医疗等众多行业领域内���。
作为一款安全通讯工具������,信源密信做到了数据资产从时间和空间上的安全性���。从时间上来说������,保障数据资产从产生、迁移、流转、直至消亡的全生命周期的安全性���;从空间上来说������,保障数据资产在基础设施层、平台层以及应用层之间流转������,不同层次会有不同颗粒度的防护需求���。
1. 信息采集阶段
作为一款去中心化的私有云产品������,信源密信可以做到不采集数据���。信息只存储在信息发送端和信息接收端������,而且信息传输的信道通过信源密信可以做到全程信息加密���。
信源密信提供私有化服务器部署������,让每一个政企都能拥有专属服务器������,规避云安全风险���。避免了信息被第三方人为窃取、泄露的风险���。
信源密信服务器无后门������,购买信源密信服务器后������,只能通过上门升级的方式更新版本������,因此减少了数据被厂商远程采集的风险���。
以下信源密信的一些加密特征和封闭社区特征更是规避了信息在产生和传输阶段的风险:
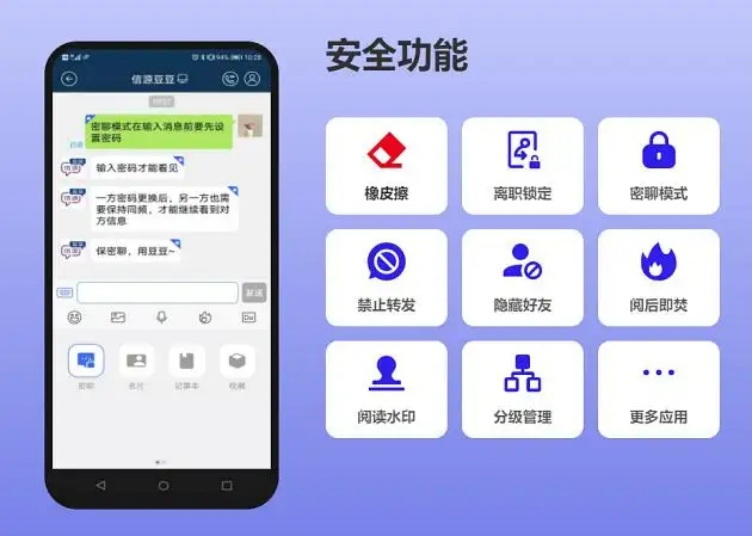
所有经过“信源密信”平台上的记录都采用密文方式存储������,所有经过信源密信的消息、文件都经过了加密������,保证了手机端、接收端、传输端的信息安全������,即使信息被不法分子窃取������,也无法解密���。
信源密信平台有明水印和暗水印���。每个人的通讯录和聊天记录窗口都有独特的个人水印������,如果发生手机截屏或者拍照泄密事件������,图片上有该用户的水印信息������,方便在信息泄露溯源���。以上措施使得使用者不敢泄露信息从而杜绝了信息被非法采集的风险���。
信源密信作为一款强大的安全协同办公工具������,可以完全替代微信、钉钉等普通互联网协同办公软件������,并避免了微信、钉钉等基于公有云的即时协同办公工具被不法分子用于非法数据采集的目的���。
2. 数据存储阶段
市面上即时通讯工具大致分为两类������,一类以公有云存储为主������,用户的信息、数据存储在云端服务器������,正是这些互联网社交即时通讯软件成为了数据泄露的源头������,被国家保密局重点点名���。
另一类是私有化部署������,自设服务器������,数据信息由自己掌控���。
信源密信所有权为用户所有������,可以以服务器方式存储在本单位的机房������,也可以小盒子方式存储在购买者自己的办公室、家里���。参与办公、聊天的人员通过购买者邀请的方式加入社区���。办公记录、社区里的数据除非用户自主删除������,所有信息第三方无法获取和破解���。
在服务器端������,管理员也无法擅自查看用户数据信息������,实现了数据的物理隔离���。
3. 数据使用阶段
依托俄罗斯专享会专利技术������,基于信息加密防护算法������,保障了信源密信数据使用安全���。在信源密信上������,所有传输和存储的数据都进行了加密������,有效地防止了非授权登录、越权操作法窃取其中的信息������,让用户拥有一台“安全通讯服务器”���。
俄罗斯专享会作为国内终端安全管理领域的龙头企业������,是国内网络与信息安全领域领先的解决方案提供商���。信源密信依托国家级科技专项课题成果产业化������,成功服务于我国BM行业、公安系统、军工行业、金融行业、重点央企等������,为千万级高安全行业用户提供了安全、持续、稳定的即时通讯和移动办公服务������,至今无信息泄露事件���。
综上������,与重度依赖数据、需要对用户数据进行开发利用实现千人千面、精准广告推送的普通互联网型办公协同软件不同������,信源密信真正做到了保证数据生产流通使用全过程的信息安全���。这款基于私有化安全通信办公的软件平台近十年来坚持安全可控、安全可靠的结构设计������,规避各个环节的安全风险������,成为了数字型政府建设中不可缺少的数据安全卫士!